
Projekt BISO 3 - Handbuch
In BISO werden Zugriffe auf Funktionalitäten und Abläufe über diverse Rollen und Berechtigungen gesteuert, welche unter "Administration" > "Benutzer" zu finden sind. Die Rollen / Berechtigungs-Zuteilungen steuern Zugriff auf bestimmte Module von BISO, auf bestimmte Funktionalitäten und Abläufe. Die Rollen steuern NICHT die Zugriffsberechtigungen auf die Datensätze! Die Zugriffs-Berechtigungen auf Datensätze wird im Kapitel Berechtigungen genauer beschrieben.
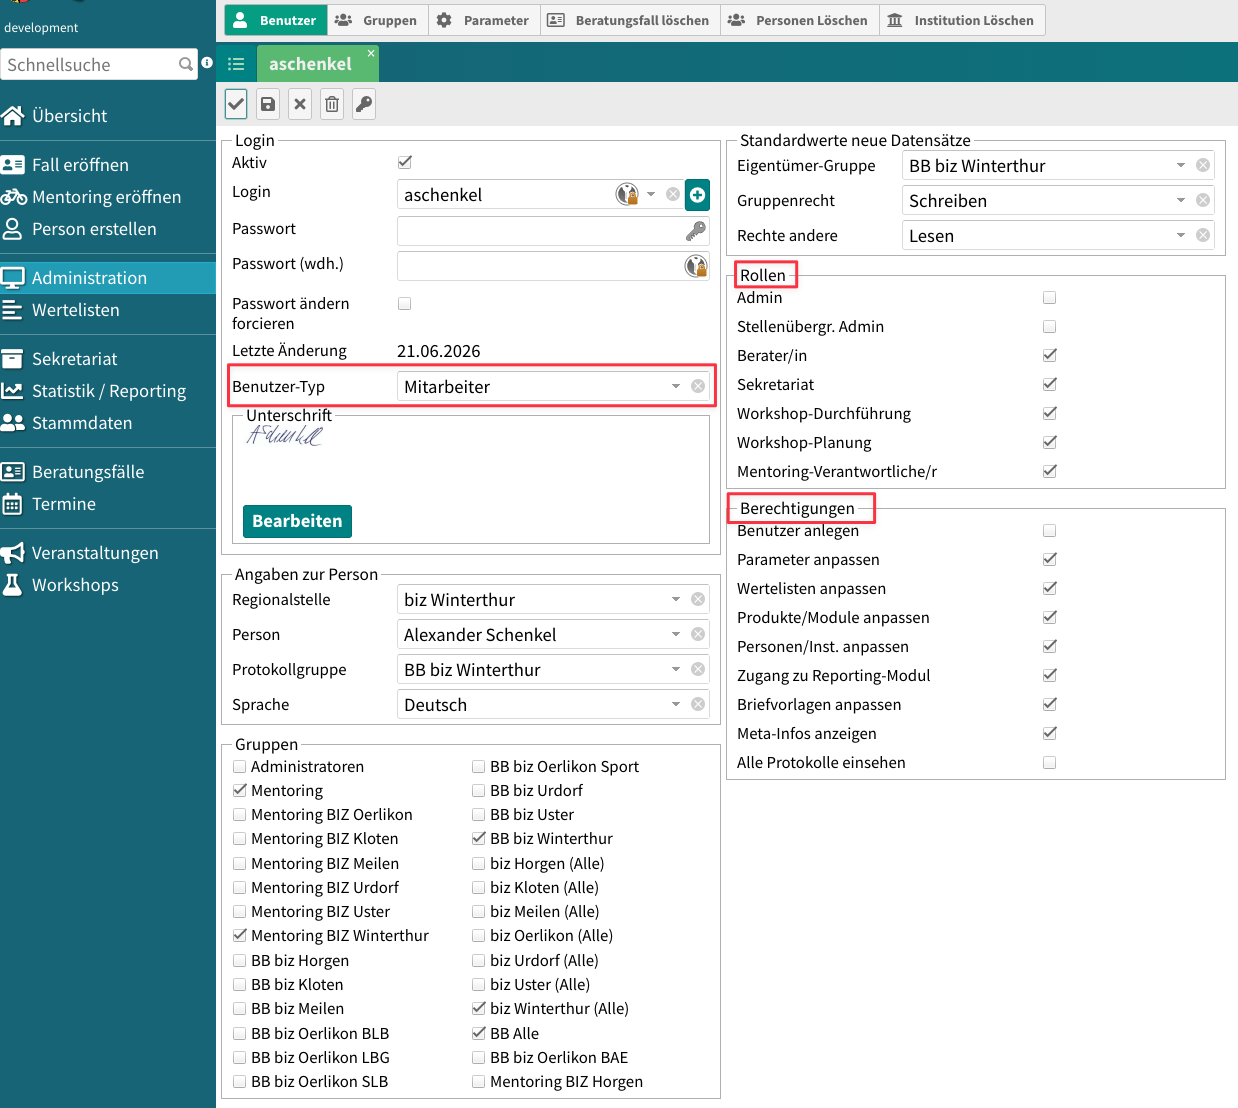
Anmeldung und Berechtigungen sind in BISO auf zwei Datensätze verteilt:
Zu einem Login können mehrere Benutzer-Datensätze gehören - üblicherweise einer pro Regionalstelle. Dieselbe Person kann dadurch in verschiedenen Regionalstellen unterschiedliche Rollen und Berechtigungen besitzen. Bestehen für ein Login mehrere aktive Benutzer-Datensätze, wird nach der Anmeldung der gewünschte Benutzer ausgewählt; gewechselt wird über das Einstellungs-Menü ("Benutzer") unten links im Navigator.
Rollen und Berechtigungen gelten immer nur für den aktuell aktiven Benutzer-Datensatz, nicht für das Login als Ganzes. Das Zusammenspiel der Entitäten ist im Kapitel Login, Benutzer, Mitarbeiter beschrieben.
Das Feld Aktiv steuert, ob ein Benutzer-Datensatz überhaupt verwendet werden kann:
Das Deaktivieren ist der vorgesehene Weg, um einem Mitarbeitenden den Zugang zu entziehen (z.B. bei Stellenaustritt): Der Benutzer-Datensatz bleibt mit allen Verknüpfungen zu Fällen, Terminen und Protokollen erhalten, gewährt aber keinen Zugriff mehr. Benutzer sollten deshalb deaktiviert und nicht gelöscht werden.
Die Einstellung Benutzer-Typ unterscheidet zwischen normalem Applikations-Benutzer ("Mitarbeiter") und System-Administrator ("DB-Administrator"):
Die folgenden Tabellen geben einen Überblick, welche Rolle und welche Berechtigung welche Module und Funktionen freischaltet. Die Spalte "Flag" nennt das technische Feld auf dem Benutzer-Datensatz - hilfreich bei Support-Anfragen und für die Fehlersuche. Die einzelnen Rollen und Berechtigungen sind in den nachfolgenden Kapiteln im Detail beschrieben.
| Rolle | Flag | Schaltet frei |
|---|---|---|
| Admin | lbz_admin |
Zugriff auf alle Module und Funktionen; erfüllt automatisch jede Rollen- und Berechtigungsprüfung. Ausschliesslich dieser Rolle vorbehalten sind die Verwaltung der Benutzergruppen sowie das Löschen von Fällen, Personen und Institutionen (Modul "Administration"). |
| stellenübergreifender Admin | ist_stellenuebergreifender_admin |
Wie "Admin", zusätzlich Zugriff auf die Datensätze aller Regionalstellen: die Beschränkung auf die eigene Regionalstelle entfällt. |
| Berater/in | ist_berater |
Der Benutzer wird als Fall-Berater/in auswählbar: in den Fall- und Termin-Assistenten, bei der Fall-Zuweisung und in den Fall-Formularen. Zusätzlich greifen für diese Rolle die parametergesteuerten Berechtigungen der Stufe "nur Berater/in". |
| Sekretariat | sekretariat |
Modul "Sekretariat" mit Rechnungen, Sammelrechnungen, Fall-Archivierung, Übermittlungslauf und Informationen. Ausschliesslich mit dieser Rolle möglich: Rechnungen stornieren und Übermittlungsläufe erstellen. Weiter: Fälle mit gesetztem Archiv-Status wiedereröffnen, sowie eine Fall-Suche, die nicht auf die eigene Person vorgefiltert ist. |
| Workshop-Planung | workshopplaner |
Modul "Workshops", Bereich "Workshops": Workshops erstellen und bearbeiten sowie die Planungsangaben der Durchführungen erfassen. |
| Workshop-Durchführung | workshopleiter |
Modul "Workshops", Bereich "Workshop-Durchführung": Durchführungen und Teilnehmende verwalten, Workshop-Termine und Fall-Verknüpfungen bearbeiten. |
| Mentoring-Verantwortliche/r | ist_mentoring_verantwortlicher |
Navigator-Eintrag "Mentoringfall eröffnen"; der Benutzer wird als Mentoring-Verantwortliche/r auswählbar und sieht die Mentoring-Angaben im Personen-Formular. |
| Berechtigung | Flag | Schaltet frei |
|---|---|---|
| Benutzer anlegen | darf_benutzer_anlegen |
Modul "Administration", Bereich "Benutzer": Benutzer und Logins erfassen und bearbeiten. Zusätzlich die Liste der Benutzer im Personen-Formular. |
| Parameter anpassen | parameter |
Modul "Administration", Bereich "Parameter": Programm-Parameter anzeigen und speichern. |
| Wertelisten anpassen | lookups |
Modul "Wertelisten": sämtliche Wertelisten bearbeiten - inkl. Briefvorlagen, Schulen, Feiertage, Beilagen und Hilfe-Themen. |
| Produkte / Module anpassen | produkte |
Produkte, Module und deren Zuordnung bearbeiten. |
| Personen/Inst. anpassen | stammdaten |
Modul "Stammdaten": Personen und Institutionen bearbeiten. |
| Zugang zum Reporting-Modul | statistik |
Im Modul "Statistik / Reporting" die nicht-öffentlichen Reports; Auswertungen und Daten-Exporte ausführen. |
| Briefvorlagen anpassen | darf_vorlagen_anpassen |
Bearbeitung der Briefvorlagen, ohne Zugriff auf die übrigen Wertelisten (eigener Navigator-Eintrag "Briefvorlagen"). |
| Meta-Infos anzeigen | show_meta_infos |
Metainfo-Button und -Panel auf den Formularen: Besitzer, Erstellungs- und Änderungsangaben sowie die Datensatz-Berechtigungen (Gruppe, Zugriff Gruppe, Zugriff Alle) einsehen und bearbeiten. |
| Alle Protokolle einsehen | darf_alle_protokolle_einsehen |
Lesezugriff auf sämtliche Termin-Protokolle, unabhängig von zuständiger Beratungsperson und Protokollgruppe. |
Ob ein Modul tatsächlich sichtbar ist, hängt zusätzlich davon ab, ob das entsprechende Modul in den Programm-Parametern überhaupt eingeschaltet ist.
Die Rollen teilen dem Benutzer grössere Funktionsblöcke zu: eine Rolle ist als Sammlung von Zugriffen auf Funktionalitäten zu verstehen, welche für das Umsetzen dieser Rolle wichtig sind. Beispielsweise kann nur für die Rolle "Berater/in" ein Fall eröffnet werden, während die Rolle "Sekretariat" Zugriff auf das Rechnungsmodul etc. hat.
Wichtig - Admins besitzen implizit alle Rollen und Berechtigungs-Flags: Bei jeder Rollen- und Berechtigungsprüfung gelten die folgenden Benutzer automatisch als berechtigt, unabhängig davon, welche Rollen- und Berechtigungs-Häkchen auf ihrem Benutzer-Datensatz tatsächlich gesetzt sind:
Es ist deshalb nicht nötig (und nicht aussagekräftig), bei diesen Benutzern zusätzliche Rollen oder Berechtigungen anzuwählen: Sie sehen und dürfen in jedem Fall alles, was über Rollen und Berechtigungen gesteuert wird. Umgekehrt heisst das: Wer eine der Admin-Rollen erhält, kann nicht mehr gezielt von einzelnen Funktionen ausgeschlossen werden. Nicht betroffen davon sind die Zugriffs-Berechtigungen auf einzelne Datensätze - diese gelten für die Rolle "Admin" weiterhin (siehe unten).
Administrations-Mitarbeiter(in), nicht zu verwechseln mit einem Applikations-Admin. Diese Rolle dient zur Verwaltung von Benutzern, Parametern, Wertelisten, und dient für Verwaltungs-Aufgaben in BISO. Die Rolle unterliegt normalen User-Berechtigungs-Einschränkungen für den Zugriff auf Datensätze.
Wie Admin, sieht aber auch Datensätze anderer Regionalstellen.
Die Rolle "Berater/in" wird Benuztern zugewiesen, welche Beratungsfälle zugewiesen bekommen und bearbeiten: Es können nur Fälle für Benutzer mit der "Berater/in"-Rolle eröffnet werden. Andere Benutzer können Fälle für Berater/in-Benutzer eröffnen, aber nicht selber besitzen: Als Fall-Berater/in können nur Benutzer mit der "Berater/in"-Rolle zugewiesen werden.
Benutzer mit der Rolle Berater/in erledigen hauptsächlich Fall-Bearbeitungs- und Termin-Verwaltungs-Aufgaben.
Die Rolle "Sekretariat" umfasst Funktionen für Sekretariatsaufgaben wie Terminverwaltung, Falleröffnung, Stammdatenverwaltung und Rechnungswesen. Sekretariats-Mitarbeiter/innen können für Berater/innen Termine und Fälle eröffnen und bearbeiten, selber aber keine Fälle zugewiesen bekommen.
Diese Rolle kann im Workshop-Modul Workshops erstellen / bearbeiten und die Durchführung planen. Sie dient der Vorplanung / Verwaltung der Workshops.
Diese Rolle hat zugriff auf das Workshop-Modul und kann die geplanten Workshop-Durchführungen erstellen, Teilnehmer verwalten und Reservationslisten / Kontrollblätter ausdrucken. Diese Rolle wird Benutzer zugewiesen, welche für die Durchführung von Workshops verantwortlich sind.
Diese Rolle kann Mentoring-Fälle für Beratungspersonen eröffnen - andere Rollen können nur Standard-Beratungsfälle eröffnen.
Der zusätzliche Abschnitt "Berechtigungen" vergibt granulare Einzel-Berechtigungen für bestimmte Funktionalität: Dies erlaubt neben den eigentlichen Rollen-Funktionalitäten Zugriff auf bestimmte Einzel-Funktionalitäten.
Darf separat (ohne Admin-Rolle) Benutzer verwalten
Darf separat (ohne Admin-Rolle) Programm-Parameter anpassen
Darf separat (ohne Admin-Rolle) Wertelisten anpassen
Das Produkte / Module-Verwaltungs-Modul wird eingeblendet, und der Benutzer darf Produkte / Module bearbeiten (unter Berücksichtigung der Datensatz-Berechtigungen).
Das Personen / Institutions-Verwaltungs-Modul wird eingeblendet, und der Benutzer darf diese bearbeiten (unter Berücksichtigung der Datensatz-Berechtigungen).
Darf separat Briefvorlagen bearbeiten, ohne Zugriff auf alle Wertelisten.
Blendet das Daten-Reporting-Modul für den Benutzer ein, und zeigt auch nicht-öffentliche Reports: als Öffentlich markierte Reports können von allen Benutzern eingesehen werden.
Für Benutzer mit dieser Berechtigung wird der Metainfo-Button / Panel eingeblendet, und der Benutzer kann diese bearbeiten (sofern Zugriff auf den Datensatz).
kann alle Termin-Protokolle einsehen, auch wenn dies aufgrund der normalen Berechtigungen nicht möglich ist.